Carteira multisig: o que é, como funciona e riscos [2026]
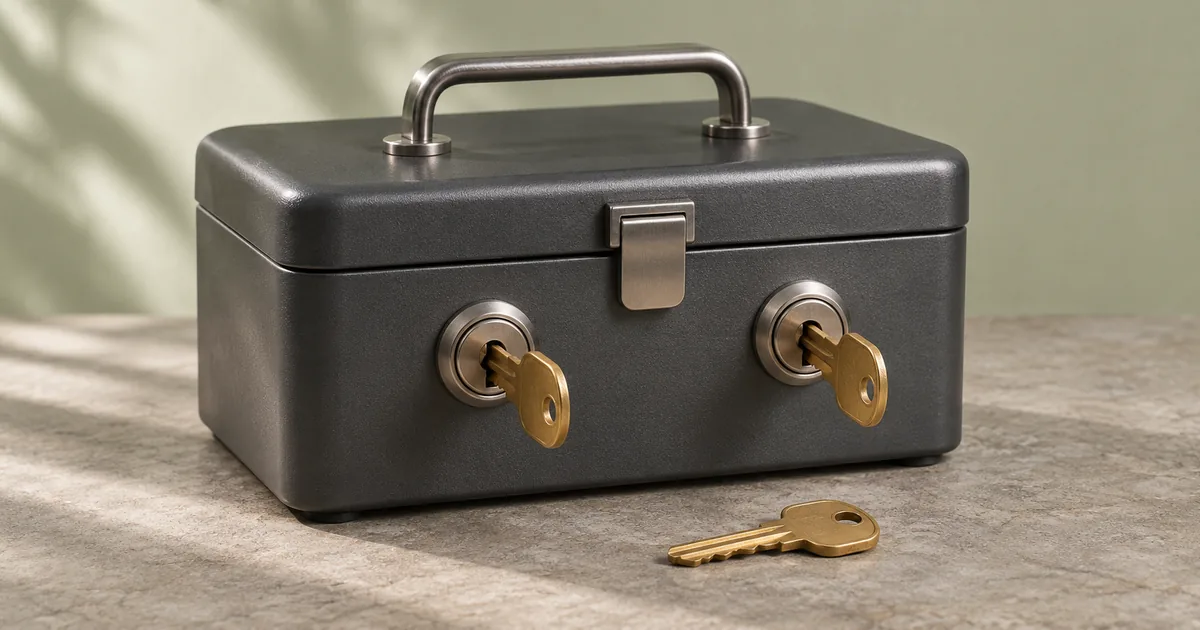
Uma carteira multisig (multi-assinatura) é uma carteira de cripto que exige a aprovação de mais de uma chave para mover os fundos. Em vez de uma chave única que, se roubada ou perdida, decide tudo sozinha, você define um grupo de chaves e uma regra, por exemplo "duas de três precisam assinar". É a mesma ideia de um cofre com duas fechaduras: ninguém abre sozinho.
Isso muda quase tudo na conta de risco, para melhor e para pior. Abaixo, em linguagem direta: o que é o modelo "M de N", por que o 2 de 3 virou o desenho mais comum, quem usa multisig na prática, quais são os trade-offs e como funciona a Safe (antes chamada Gnosis Safe), a referência do mercado. No final, uma seção honesta sobre onde a Picnic entra nessa história.
O que é uma carteira multisig?
Uma carteira multisig é uma carteira cujos fundos só se movem quando um número mínimo de chaves aprova a transação. Cada chave pertence a um "signatário" (ou "dono"), que pode ser uma pessoa, um aparelho ou uma instituição.
Numa carteira comum, uma única chave privada, normalmente protegida por uma seed phrase de 12 ou 24 palavras, é o ponto único de falha. Quem a roubar leva tudo. Quem a perder perde tudo. A multisig distribui esse poder entre várias chaves para que nenhuma delas, sozinha, seja suficiente.
O recurso não é exclusivo de uma rede. No Bitcoin, a multisig faz parte do próprio protocolo. Em redes como o Ethereum, ela é implementada por contratos inteligentes, e é nesse mundo que a Safe domina.
Como funciona o "M de N"?
A regra de uma multisig tem dois números:
- N é o total de chaves (signatários) cadastradas.
- M é quantas dessas chaves precisam aprovar uma transação. Na Safe, esse M se chama threshold (limite).
Uma carteira "2 de 3" tem três chaves e exige duas assinaturas. Uma "3 de 5" tem cinco chaves e exige três. A tabela mostra as configurações mais comuns e para que costumam servir:
| Configuração | O que significa | Uso típico |
|---|---|---|
| 1 de 1 | Uma chave, uma assinatura | Carteira comum (não é multisig na prática) |
| 2 de 2 | As duas chaves precisam assinar | Casal ou sócios; perder uma chave trava tudo |
| 2 de 3 | Duas de três chaves assinam | Pessoa física, família, pequena equipe |
| 3 de 5 | Três de cinco chaves assinam | Tesouraria de empresa ou projeto |
| 4 de 7 | Quatro de sete chaves assinam | Organizações maiores, como DAOs |
Não existe configuração "certa" para todos. Um M alto protege contra roubo, mas torna cada pagamento mais lento e aumenta o risco de travar o dinheiro se chaves forem perdidas. Um M baixo é prático, mas protege menos.
Por que o 2 de 3 é tão popular?
O 2 de 3 equilibra duas ameaças opostas. Se alguém roubar uma chave, não consegue mover nada, porque falta a segunda assinatura. E se você perder uma chave, ainda restam duas, que podem aprovar a troca da chave perdida por uma nova.
Um exemplo concreto: uma pessoa guarda uma chave no celular, uma em uma hardware wallet na gaveta de casa e uma terceira com um familiar de confiança ou em um cofre. Para pagar algo, usa celular e hardware wallet. Se o celular for roubado, o ladrão tem só uma de três. Se a hardware wallet queimar, celular e familiar resolvem juntos.
Por que uma multisig pode ser mais segura?
A segurança vem de eliminar o ponto único de falha. Na prática, isso entrega quatro coisas:
- Roubo de uma chave não basta. O invasor precisa comprometer M chaves, de preferência guardadas em lugares e aparelhos diferentes.
- Perda de uma chave não é o fim. Com N maior que M, o grupo consegue substituir a chave perdida.
- Decisão compartilhada. Num grupo (família, sócios, equipe), nenhuma pessoa move o dinheiro por conta própria, o que reduz erro e abuso internos.
- Transparência. Como as regras ficam registradas na rede, qualquer signatário consegue conferir quem pode aprovar o quê.
"Mais segura" não quer dizer "à prova de falhas". A multisig troca um risco por outros, e a próxima seção mostra quais.
Quem usa carteira multisig?
- Pessoas com valores maiores. O 2 de 3 com chaves em locais diferentes é uma forma de guardar um patrimônio relevante sem depender de um único papel com 12 palavras.
- Famílias e casais. Duas assinaturas para movimentar a reserva comum, com uma terceira chave como backup.
- Empresas e startups. A tesouraria exige a aprovação de mais de um responsável, e a saída de uma pessoa da equipe não deixa o dinheiro preso a ela.
- DAOs e projetos on-chain. Organizações sem sede física usam multisigs para que o tesouro seja controlado por um grupo e não por um indivíduo.
- Quem opera com contratos. Administradores de protocolos usam multisig para controlar permissões e atualizações.
Quais são os riscos e trade-offs?
Multisig não é gratuita em complexidade. Os pontos que mais pesam:
Perder chaves demais trava o dinheiro. Numa 2 de 3, se você perder duas chaves, os fundos ficam inacessíveis. Numa 2 de 2, perder uma já basta. A recuperação existe só enquanto houver M chaves disponíveis.
Coordenação dá trabalho. Cada transação precisa de várias pessoas ou aparelhos. Para uma empresa isso é um controle útil; para um pagamento urgente à noite, é atrito.
O custo costuma ser maior. Verificar várias assinaturas consome mais recursos da rede. Em redes mais baratas o impacto é pequeno; em momentos de taxa alta, ele pesa. E a criação da carteira, quando ela é um contrato, também tem custo.
Assinar às cegas continua perigoso. O maior roubo cripto registrado mostra isso. Em fevereiro de 2025, cerca de US$ 1,5 bilhão foi desviado da corretora Bybit, que usava uma multisig da Safe. Segundo a investigação divulgada pela Safe, os atacantes comprometeram o computador de um desenvolvedor da Safe{Wallet} e usaram esse acesso para disfarçar uma transação maliciosa, que os signatários aprovaram sem perceber. O FBI atribuiu o ataque a agentes da Coreia do Norte (The Hacker News, SecurityWeek). A lição não é que multisig seja inútil, e sim que ela só funciona se cada signatário verificar o que está assinando, de preferência por mais de um canal.
O contrato pode ter falhas. Numa multisig baseada em contrato, a segurança depende da qualidade desse código. Por isso o mercado prefere implementações muito usadas e auditadas, em vez de contratos novos.
Quórum comprometido continua sendo quórum. Se um golpista convencer M signatários, a transação passa. A multisig não protege contra engenharia social bem feita.
Multisig, MPC e passkey: qual a diferença?
São caminhos diferentes para o mesmo problema, "uma chave só é frágil demais":
- Multisig usa várias chaves independentes e a regra de aprovação fica registrada na rede (ou no protocolo). Todo mundo vê que existem N donos e que M precisam assinar.
- MPC (computação multipartidária) divide uma chave em partes que nunca se juntam. Na rede, parece uma assinatura comum. É comum em serviços de custódia e carteiras que escondem a complexidade, mas a regra de aprovação fica no software do provedor, não na rede.
- Passkey troca a seed phrase pela biometria do aparelho. Não é um esquema de várias assinaturas, e sim uma forma de assinar com uma chave protegida pelo celular. Veja o guia sobre carteira sem seed phrase.
Dá para combinar: uma conta pode ter uma passkey como um dos donos de uma multisig, e isso é um dos motivos pelos quais a Safe é tão flexível.
Como funciona uma multisig na prática com a Safe?
A Safe é a plataforma de multisig mais conhecida do ecossistema Ethereum. Segundo a própria Safe, o projeto nasceu em 2017 como um contrato multisig criado para guardar os recursos da venda de tokens da Gnosis, virou o produto Gnosis Safe em 2018 e passou a se chamar apenas Safe em 2022 (história da Safe). No site oficial, consultado em 11 de novembro de 2026, a Safe afirma proteger mais de US$ 60 bilhões em ativos, ter mais de 18 auditorias independentes de contas inteligentes e funcionar em mais de 40 redes. São números da própria empresa, sem data de referência no site, então trate-os como indicação de porte, não como garantia de segurança.
Uma Safe é uma smart account: uma conta que é, ela mesma, um contrato inteligente (veja o que é account abstraction). Segundo a documentação oficial, os conceitos centrais são:
- Owners (donos). A lista de contas que podem aprovar transações. Podem ser carteiras comuns, outras smart accounts ou até passkeys.
- Threshold (limite). O número de aprovações exigido para executar uma transação. É o "M" do M de N.
- Módulos. Extensões que acrescentam funções sem inchar o contrato principal, como limites de gasto, recuperação ou compatibilidade com o ERC-4337. A documentação trata módulos como peças críticas de segurança, que precisam ser auditadas, e adicionar ou remover um exige a aprovação do limite de donos.
- Guards. Verificações extras que rodam antes e depois de cada transação. A documentação avisa que um guard defeituoso ou malicioso pode bloquear transações ou travar fundos.
O fluxo típico de uma transação é este:
- Um dono propõe a transação (enviar um valor, trocar um dono, mudar o limite).
- Os outros donos revisam os detalhes e assinam.
- Quando o número de assinaturas atinge o limite, qualquer um executa a transação na rede.
Mudanças nas próprias regras (adicionar ou remover um dono, alterar o limite) são transações como as outras e também precisam do número de aprovações vigente. Por isso a Safe é flexível: dá para trocar uma chave perdida sem criar uma carteira nova.
E a conta da Picnic: é uma multisig?
Tecnicamente, no formato mais simples possível: uma multisig 1 de 1. E vale ser direto sobre o que isso significa.
A Picnic é uma plataforma de software de autocustódia, não uma corretora nem uma exchange, e não tem as chaves privadas dos usuários. Por baixo, a conta é uma smart account no padrão Safe, operada com ERC-4337. Nas contas que usam passkey (a credencial WebAuthn criada no autenticador escolhido por você, como o da Apple ou o do Google), é a passkey que assina. É a mesma base de contrato descrita acima, e a autocustódia funciona assim: você mantém o controle dos seus ativos sem anotar seed phrase. Para entender a camada técnica, veja também o guia do ERC-4337.
Nessas contas, a Safe tem um só dono (o signer da sua passkey) e limite 1, ou seja, uma assinatura basta para autorizar uma transação. Para você, isso quer dizer que quem consegue usar a sua passkey controla a conta, sem uma segunda aprovação. Hoje o app não oferece uma configuração com várias chaves, como a "duas de três". A Picnic pode ampliar as opções de segurança no futuro, sem prazo ou recurso específico garantido.
Há também um mecanismo de recuperação, que é outra coisa. A conta tem um módulo de recuperação com um guardião (a credencial vinculada ao seu e-mail), que permite trocar a passkey caso você perca o acesso. A recuperação passa por verificação de identidade e do acesso ao e-mail cadastrado e por um período de proteção, hoje de 7 dias nas contas novas, com notificações nesse intervalo, conforme os Termos de Uso (cláusula 4.5) e a configuração do módulo. Nem a Picnic nem o suporte conseguem encurtar esse prazo, e a recuperação depende da configuração da conta, da rede e do acesso aos fatores exigidos. Ela serve para recuperar o acesso, não para exigir uma segunda aprovação em cada pagamento.
Na prática, isso significa:
- A proteção do dia a dia depende da sua passkey e do bloqueio do seu celular. A Picnic não recebe a sua biometria nem a chave privada, mas quem consegue desbloquear o aparelho e usar a passkey consegue autorizar transações.
- Perder a passkey sem conseguir usar a recuperação pode significar perder o acesso aos ativos, e a Picnic não garante a reversão de transações confirmadas.
- Se você precisa de aprovação de várias pessoas para um tesouro de empresa ou de família, hoje, enquanto a conta do app tem uma só chave, isso exige montar uma multisig por conta própria, por exemplo com a Safe, fora da Picnic.
Multisig vale a pena para você?
Costuma fazer sentido quando há valor alto, mais de uma pessoa envolvida ou necessidade de separar funções (quem propõe, quem aprova). Para saldos pequenos e uso diário, a complexidade e o atrito normalmente não compensam, e uma carteira com passkey ou uma hardware wallet bem guardada resolve com menos esforço. A comparação entre corretora e carteira própria ajuda a pensar na escolha anterior a essa.
Se decidir montar uma, alguns cuidados reduzem os erros mais comuns:
- Distribua as chaves em aparelhos, locais e pessoas diferentes. Duas chaves no mesmo celular não são duas chaves.
- Teste com um valor pequeno antes de depositar o patrimônio, incluindo o processo de trocar um dono.
- Registre o plano de recuperação para quem precisaria agir se você não estivesse disponível.
- Confira cada transação antes de assinar: endereço de destino, valor e rede, preferencialmente em um segundo canal.
- Use contratos auditados e muito utilizados, e só ative módulos que você entende.
Perguntas frequentes
O que é uma carteira multisig, em uma frase?
É uma carteira em que uma transação só acontece se um número mínimo de chaves (por exemplo, duas de três) aprovar, em vez de depender de uma chave única.
Multisig é o mesmo que multi assinatura?
Sim. "Multisig" é a abreviação de multi-signature, "multi assinatura" em português. Você também verá "multi-sig" com hífen.
O que significa 2 de 3 em multisig?
Significa que existem três chaves cadastradas e que duas delas precisam assinar cada transação. Perder uma chave não trava o dinheiro, e o roubo de uma chave sozinha não permite movê-lo.
Safe e Gnosis Safe são a mesma coisa?
Sim. A plataforma se chamava Gnosis Safe e passou a se chamar Safe em 2022, quando se separou da Gnosis, segundo o histórico publicado pela própria Safe.
Uma carteira multisig é 100% segura?
Não. Ela reduz o risco de uma chave única, mas continua exposta a bugs de contrato, a engenharia social contra os signatários e a assinaturas aprovadas sem conferir o conteúdo. Nenhum modelo de carteira elimina o risco.
O que acontece se eu perder uma chave de uma multisig 2 de 3?
Os dois donos restantes conseguem aprovar a troca da chave perdida por uma nova. Se você perder duas chaves, os fundos ficam inacessíveis.
A conta da Picnic é uma multisig?
Tecnicamente, é a versão mais simples: uma multisig 1 de 1. Nas contas com passkey, a conta é uma Safe com um único dono (a passkey) e limite de 1 aprovação, então uma assinatura basta para autorizar uma transação. A recuperação por guardião serve para recuperar o acesso, e não para exigir várias aprovações por transação. A Picnic pode ampliar as opções de segurança no futuro, sem prazo ou recurso específico garantido.
Preciso de multisig para ter autocustódia?
Não. Autocustódia significa que você controla as chaves, seja com uma carteira simples, com passkey, com hardware wallet ou com multisig. A multisig é uma das formas de fazer isso, indicada principalmente quando há valores altos ou várias pessoas envolvidas.
Conclusão
Uma carteira multisig troca a fragilidade de uma chave única por uma regra de grupo: M de N assinaturas para mover os fundos. O 2 de 3 é o equilíbrio mais comum entre roubo e perda. Em troca, ela exige mais coordenação, tem custo maior e continua dependendo de gente atenta ao que assina, como o caso da Bybit em 2025 deixou claro.
A Safe é a referência para quem quer montar uma, com donos, limite e módulos bem documentados. Já a Picnic usa, nas contas com passkey, uma Safe configurada como multisig 1 de 1, com um dono só (a passkey), o que entrega a autocustódia sem seed phrase, mas com uma assinatura bastando para mover os fundos. Saber a diferença entre 1 de 1 e 2 de 3 é o que ajuda a escolher a ferramenta certa para cada valor. Para entender como a conta da Picnic funciona, conheça a Picnic.
A Picnic é uma plataforma de tecnologia que permite ao usuário interagir de forma autônoma com USDC, stablecoin emitida pela Circle, pareada ao dólar americano, em redes blockchain públicas. O USDC não é moeda de curso legal no Brasil.
A cotação exibida varia conforme condições de mercado e o valor final válido é o apresentado na tela de confirmação da transação. Criptoativos envolvem riscos, incluindo volatilidade e perda de paridade.
A Picnic não custodia ativos do usuário e não é instituição financeira ou PSAV. O envio e recebimento de valores em dólares para conta americana é realizado por meio de parceria com a Noah Savings Inc. Termos e condições se aplicam.
Dados verificados em novembro de 2026.

Equipe Picnic
Plataforma de Tecnologia
A equipe Picnic cria conteúdo sobre finanças internacionais, cartões e dólar digital.
Peça seu cartão Picnic
Sem anuidade, sem IOF, sem taxa Picnic. Abra sua conta em 5 minutos.
Abra sua conta →